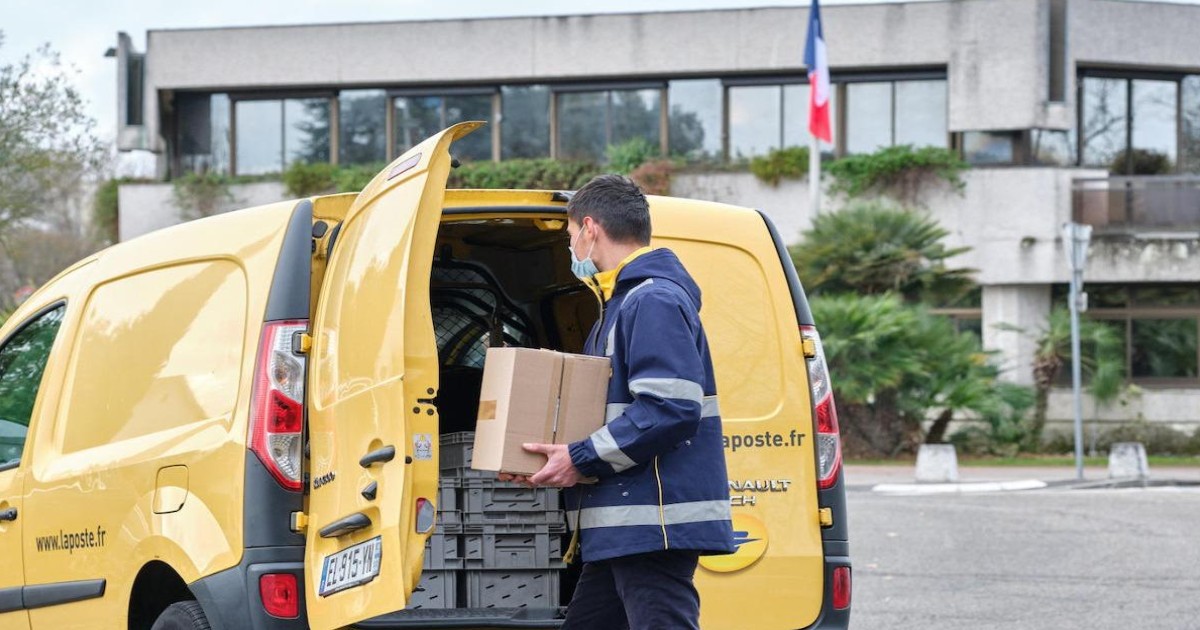
ফ্রান্সের রাষ্ট্রীয় ডাক বিভাগের ডিজিটাল সেবা প্রদানকারী প্রতিষ্ঠান মেইলেভায় (Maileva) বড় ধরনের সাইবার হামলার ঘটনায় প্রায় ২ কোটি ২০ লাখ মানুষের ব্যক্তিগত তথ্য চুরি হয়েছে। চুরি হওয়া তথ্যের মধ্যে রয়েছে মানুষের নাম, পদবি ও ডাকযোগে যোগাযোগের ঠিকানা। দেশটির মোট জনসংখ্যার প্রায় এক-তৃতীয়াংশ এই তথ্য ফাঁসের ঘটনায় ক্ষতিগ্রস্ত হয়েছেন বলে জানা গেছে।
১৬ নভেম্বর প্রকাশিত বিভিন্ন আন্তর্জাতিক সংবাদমাধ্যমের প্রতিবেদনে বলা হয়েছে, ফ্রান্সের জাতীয় ডাক বিভাগের ডিজিটাল সহযোগী প্রতিষ্ঠান ডাকাপোস্টের (Docaposte) অধীন মেইলেভায় গত সেপ্টেম্বরের মাঝামাঝি সময়ে সাইবার হামলার ঘটনা ঘটে। তবে হামলার প্রকৃত পরিধি ও ক্ষতিগ্রস্ত মানুষের সংখ্যা সম্প্রতি প্রকাশ্যে এসেছে।
ফ্রান্সের সংবাদমাধ্যম লে ফিগারো ও লা ত্রিবিউনসহ বিভিন্ন সংবাদপত্রের প্রতিবেদনে বলা হয়েছে, হ্যাকাররা প্রতিষ্ঠানটির তথ্যভান্ডারে প্রবেশ করে বিপুলসংখ্যক মানুষের পরিচয় ও যোগাযোগসংক্রান্ত তথ্য হাতিয়ে নেয়। পরে তদন্তে প্রায় ২ কোটি ২০ লাখ মানুষের তথ্য চুরির বিষয়টি সামনে আসে।
মেইলেভা মূলত বিভিন্ন প্রতিষ্ঠান ও সংস্থার হয়ে ডিজিটাল পদ্ধতিতে চিঠিপত্র, বেতন বিবরণী, বিল, চালান, নিবন্ধিত ডাক এবং অন্যান্য গুরুত্বপূর্ণ নথি পাঠানোর সেবা দিয়ে থাকে। প্রতিষ্ঠানটির মাধ্যমে বিভিন্ন কোম্পানি ও সরকারি-বেসরকারি সংস্থা তাদের গ্রাহক, কর্মচারী এবং সংশ্লিষ্ট ব্যক্তিদের কাছে নথি পাঠায়।
ফলে তথ্য চুরির শিকার ব্যক্তিরা সবাই মেইলেভার সরাসরি গ্রাহক নন। বরং প্রতিষ্ঠানটির সেবা ব্যবহার করে যেসব কোম্পানি ও সংস্থা মানুষের কাছে চিঠিপত্র পাঠিয়েছে, তাঁদের তথ্যই এই ঘটনার কারণে ঝুঁকিতে পড়েছে।
মেইলেভার মাধ্যমে সামাজিক আবাসন প্রতিষ্ঠান, চিকিৎসা পরীক্ষাগার এবং বিভিন্ন হাসপাতালও নথি পাঠিয়ে থাকে। ফ্রান্সের সংবাদমাধ্যমগুলোর তথ্য অনুযায়ী, ফ্লান্দ্র ওপাল আবিতাস, আলতেয়াল এবং সুরেসনের ফোশ হাসপাতালের রোগী ও সংশ্লিষ্ট ব্যক্তিদের তথ্যও এ ঘটনার প্রভাবের আওতায় এসেছে।
সাইবার নিরাপত্তাবিষয়ক ওয়েবসাইট সাইবারআতাক.অর্গের তথ্য অনুযায়ী, হামলায় প্রায় ৩ কোটি ৯০ লাখ ডাকযোগে পাঠানো নথির রেফারেন্স আক্রান্ত হয়েছিল। একই তথ্য একাধিকবার থাকার বিষয়টি বাদ দেওয়ার পর ক্ষতিগ্রস্ত মানুষের সংখ্যা দাঁড়ায় প্রায় ২ কোটি ২০ লাখ।
প্রতিষ্ঠানটির পাঠানো নথির মধ্যে বেতন বিবরণী, চিকিৎসাসংক্রান্ত চিঠি, বিল ও বিভিন্ন ধরনের আর্থিক নোটিশ রয়েছে। কিছু ক্ষেত্রে হ্যাকাররা অর্থ পরিশোধের তাগিদ দিয়ে পাঠানো চিঠির তথ্যেও প্রবেশ করেছে বলে ফরাসি সংবাদমাধ্যমের প্রতিবেদনে উল্লেখ করা হয়েছে। এতে চালান নম্বর, চিকিৎসার তারিখ এবং পাওনা অর্থের পরিমাণের মতো তথ্য প্রকাশিত হওয়ার আশঙ্কা তৈরি হয়েছে।
তবে প্রতিষ্ঠানটির পক্ষ থেকে জানানো হয়েছে, ব্যাংক হিসাবের তথ্য বা অর্থ পরিশোধসংক্রান্ত সরাসরি তথ্য এই হামলায় চুরি হয়নি। একইভাবে সব নথির সম্পূর্ণ বিষয়বস্তু হ্যাকারদের হাতে গেছে, এমন তথ্যও নিশ্চিত করা হয়নি। এ বিষয়ে বিভিন্ন সংবাদমাধ্যমে প্রকাশিত তথ্যের মধ্যে কিছু পার্থক্য রয়েছে। তাই চুরি হওয়া তথ্যের পরিধি নির্ধারণে তদন্তের ফল গুরুত্বপূর্ণ হবে।
ফ্রান্সের ডাক বিভাগের পক্ষ থেকে জানানো হয়েছে, হামলার পরপরই প্রতিষ্ঠানটির প্রযুক্তিবিদেরা সিস্টেমের নিরাপত্তা নিশ্চিত করতে কাজ শুরু করেন। তথ্য চুরির ঘটনা শনাক্ত হওয়ার পর সংশ্লিষ্ট কোম্পানি ও প্রতিষ্ঠানগুলোকে অবহিত করা হয়েছে। গ্রাহকদের তথ্য সুরক্ষায় প্রয়োজনীয় পদক্ষেপ নেওয়া হচ্ছে।
এ ঘটনায় ফ্রান্সের জাতীয় তথ্যপ্রযুক্তি ও স্বাধীনতা কমিশন বা সিএনআইএলকে (CNIL) অবহিত করা হয়েছে। পাশাপাশি আনুষ্ঠানিক অভিযোগ দায়ের করা হয়েছে এবং বিচারিক তদন্ত শুরু হয়েছে।
মেইলেভার মূল প্রতিষ্ঠান লা পোস্টে জানিয়েছে, সাইবার হামলার কারণে তাদের ব্যবস্থায় তথ্যের পরিবর্তন বা ধ্বংসের ঘটনা শনাক্ত হয়নি। তবে তথ্য ফাঁসের বিষয়টি স্বীকার করে তারা বলেছে, ক্ষতিগ্রস্ত গ্রাহক প্রতিষ্ঠানগুলোকে প্রয়োজনীয় তথ্য জানানো হয়েছে, যাতে তারা নিজেদের গ্রাহক ও সংশ্লিষ্ট ব্যক্তিদের সতর্ক করতে পারে।
মেইলেভার সেবার পরিধি বড় হওয়ায় তথ্য চুরির ঘটনাটি ফ্রান্সের জন্য বিশেষ উদ্বেগের কারণ হয়ে দাঁড়িয়েছে। প্রতিষ্ঠানটির ৭০ হাজারের বেশি করপোরেট গ্রাহক রয়েছে। ২০২৪ সালে প্রতিষ্ঠানটি প্রায় ১৮ কোটি নথি প্রক্রিয়াকরণ করেছিল। ফলে একটি ডিজিটাল সেবা প্রতিষ্ঠানে নিরাপত্তার দুর্বলতা কীভাবে বিপুলসংখ্যক সাধারণ মানুষের ব্যক্তিগত তথ্যকে ঝুঁকিতে ফেলতে পারে, তা এ ঘটনায় স্পষ্ট হয়েছে।
ফ্রান্সে সাম্প্রতিক সময়ে বিভিন্ন প্রতিষ্ঠান ও সংস্থার বিরুদ্ধে সাইবার হামলার ঘটনা ঘটেছে। সরকারি ও বেসরকারি প্রতিষ্ঠানের তথ্যভান্ডার লক্ষ্য করে হামলা বাড়তে থাকায় দেশটির সাইবার নিরাপত্তা নিয়ে উদ্বেগও বাড়ছে।
তদন্তকারীরা এখনো হামলাকারীদের পরিচয় এবং তারা কীভাবে মেইলেভার ব্যবস্থায় প্রবেশ করেছিল, তা নিশ্চিত করেননি। এ ঘটনায় কোনো নির্দিষ্ট ব্যক্তি বা হ্যাকার গোষ্ঠীকে দায়ী করার মতো তথ্যও প্রকাশিত হয়নি।
সূত্র: এএফপি
📷 ইনস্টাগ্রাম নোটিশ:
সার্ভারে জায়গা স্বল্পতার কারণে ছবি সংরক্ষণ সম্ভব হচ্ছে না। ছবি পেতে আমাদের
ইনস্টাগ্রাম
ভিজিট করুন।